猜你想问
这份研报主要分析了什么内容?
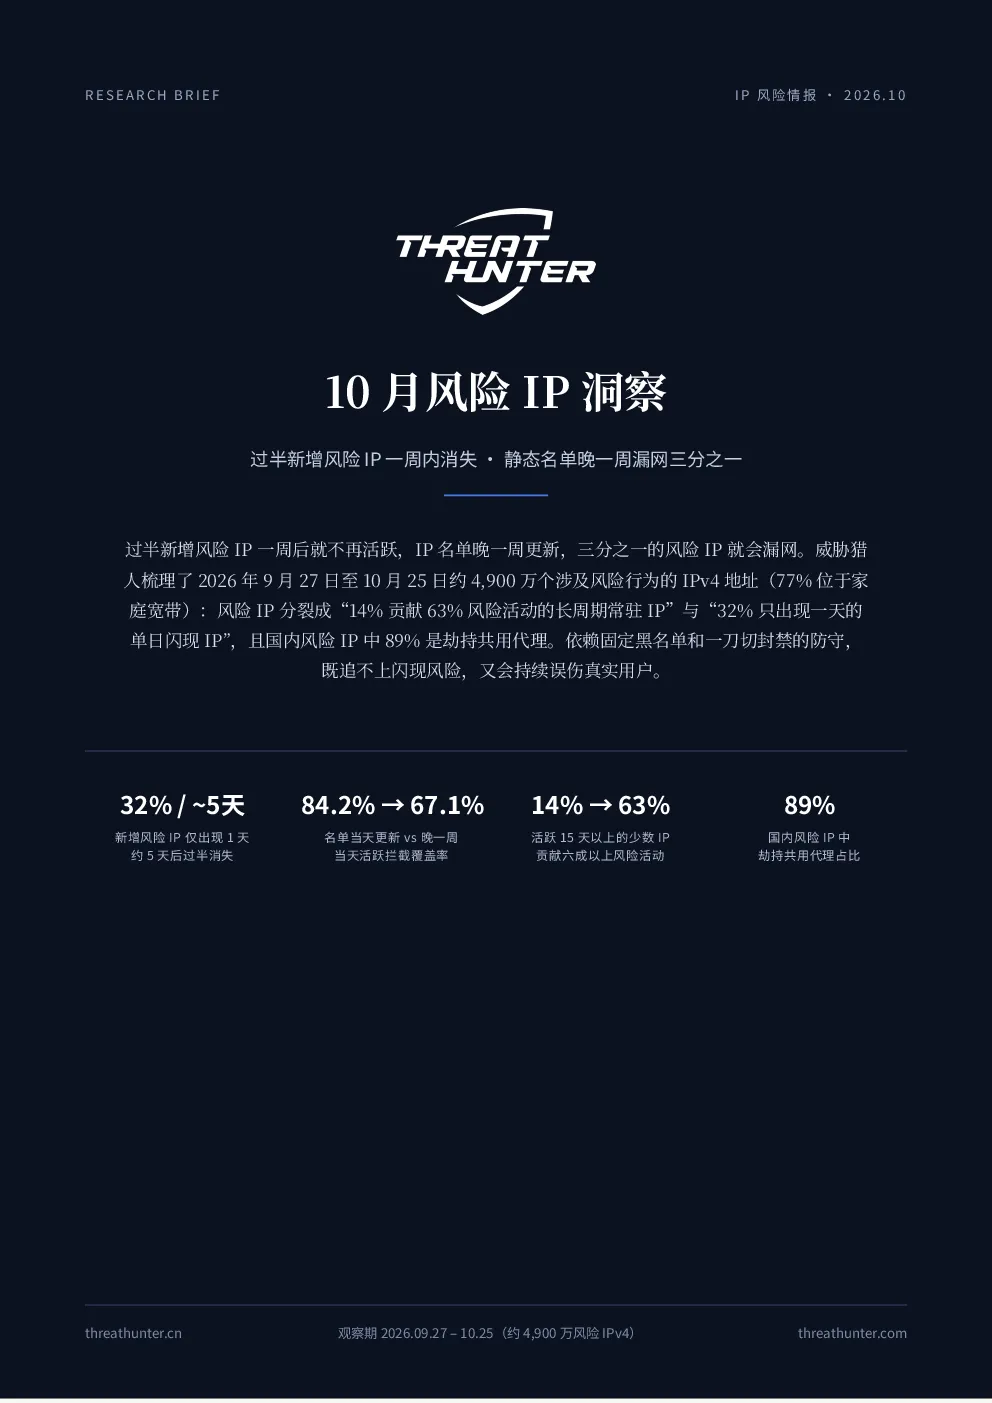
这份研报主要分析了2026年9月27日至10月25日期间全球及国内风险IP的规模、分布、活跃特征以及发展趋势。报告发现全球约4,900万个IPv4地址出现风险行为,主要集中在家用宽带和代理IP,其中境外风险IP占75%。报告还指出风险IP存在显著的时效性,过半新增IP一周内消失,名单更新延迟会导致漏网风险增加。此外,报告区分了长期活跃IP和单日闪现IP,并提出了基于实时风险评估的分层防护建议。
当前网络安全赛道的发展趋势如何?
当前网络安全赛道中,风险IP管理成为关键环节。随着互联网普及和远程办公常态化,风险IP规模持续增长,且呈现结构化特征。长期活跃IP贡献了大部分风险活动,而单日闪现IP虽数量多但影响有限。技术发展趋势表明,静态黑名单已难以应对动态风险,实时风险评估和分层防护成为主流方向。特别是针对国内劫持共用代理的家庭宽带IP,需要结合二次验证和多重信号综合判断,以减少误伤真实用户。
研报重点分析了哪些风险IP特征?
研报重点分析了风险IP的规模分布、活跃特征和时效性。规模上,全球风险IP约4,900万个,主要来自家用宽带和代理IP,其中80%是代理IP,22%是劫持共用代理。活跃特征显示,14%的长期活跃IP贡献了63%的风险活动,而32%的单日闪现IP仅贡献3%风险活动。时效性方面,过半新增风险IP一周内消失,名单更新延迟会导致漏网风险显著增加,当天更新覆盖率可达84.2%,一周后降至67.1%。
当前网络安全市场存在哪些现状?
当前网络安全市场面临风险IP管理挑战,主要体现在风险IP规模持续扩大且结构复杂。境外风险IP占比较高,国内则以劫持共用代理的家庭宽带为主。技术现状显示,传统黑名单和一刀切封禁方式存在明显短板,既无法覆盖单日闪现IP,又会误伤大量真实用户。市场正加速向实时风险评估和分层防护转型,要求技术方案具备更高的动态识别能力和精准度。
研报提示了哪些网络安全风险?
研报提示的主要风险包括:一是名单时效性不足,依赖静态黑名单可能导致大量新风险IP漏网;二是误伤真实用户风险,一刀切封禁易影响正常用户,特别是劫持共用代理的家庭宽带用户;三是技术方案滞后风险,现有技术难以有效区分长期活跃IP和单日闪现IP,防护策略需持续优化。此外,境外风险IP的快速增长也表明网络安全威胁呈现全球化、动态化趋势,需要更智能化的应对机制。