猜你想问
这份研报主要讲了什么内容?
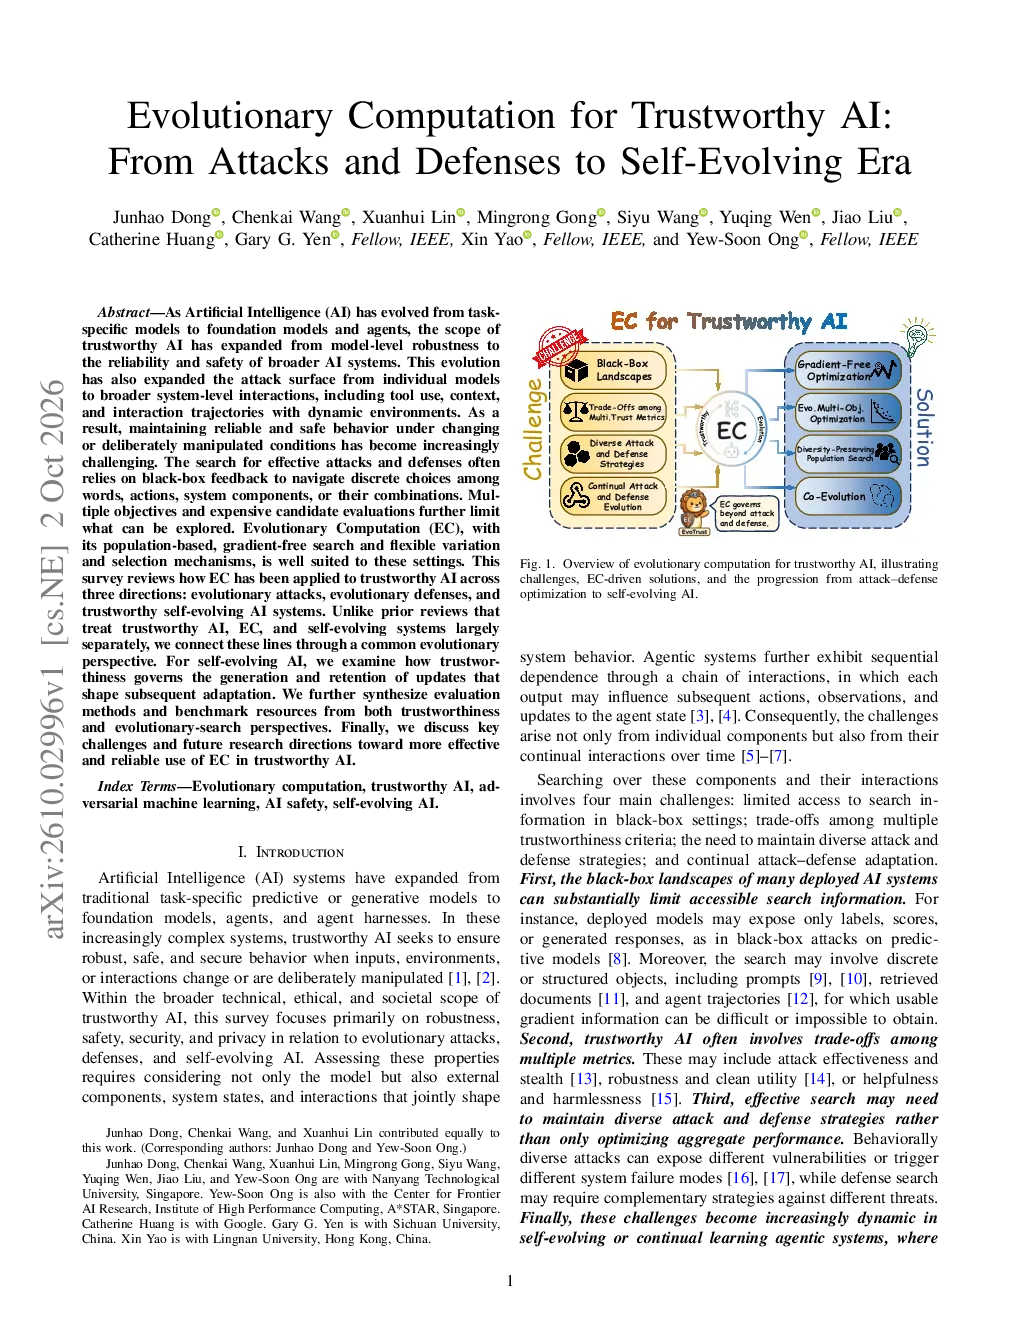
这份研报探讨了进化计算(EC)在支撑可信AI方面的应用。随着AI从特定任务模型发展到基础模型和智能体,可信赖AI的范围也从模型级鲁棒性扩展到系统级可靠性和安全性。攻击面也随之扩大,从单个模型扩展到系统级交互。进化计算因其无梯度优化、多目标优化、多样性保持和协同进化等特性,非常适合解决这些挑战。研报回顾了EC在进化攻击、进化防御和可信赖的自进化AI系统三个方向的应用,包括预测、生成、智能体系统、训练数据优化、模型设计、训练策略和政策部署等,旨在提升AI系统在变化或被操纵条件下的可靠性和安全性。
AI行业发展趋势如何?
AI行业正经历从特定任务模型向基础模型和智能体的演进,这导致可信赖AI的需求从模型级鲁棒性扩展到系统级可靠性和安全性。攻击面扩大,系统级交互、工具使用、上下文和动态环境交互都成为新的挑战。进化计算(EC)因其独特的优化和适应性机制,成为解决这些挑战的关键技术。未来,EC将在进化攻击、进化防御和自进化AI系统中发挥更大作用,推动AI系统在复杂环境下的可靠运行,并促进AI技术的健康发展。
研报重点分析了哪些方向?
研报重点分析了进化计算(EC)在可信AI三个核心方向的应用:进化攻击、进化防御和可信赖的自进化AI系统。进化攻击方面,涵盖预测、生成和智能体系统等攻击策略;进化防御方面,涉及通过EC优化的训练数据、模型设计、训练策略和政策部署等保护措施;可信赖的自进化AI系统则围绕对可接受更新的约束、可信赖引导的选择以及攻击-防御协同进化三个机制展开。这些方向共同构成了EC支撑可信AI的完整框架。
当前AI市场现状如何?
当前AI市场正面临从单一模型向复杂系统演进的挑战,可信赖AI的需求日益增长。传统AI模型的鲁棒性难以应对系统级交互和动态环境变化带来的攻击面扩大。进化计算(EC)凭借其无梯度优化、多目标优化、多样性保持和协同进化等特性,成为应对这些挑战的重要技术选择。市场上,EC在AI安全、防御和自进化领域的应用逐渐增多,但整体仍处于发展初期,未来有望随着技术成熟和应用深化,在提升AI系统可靠性和安全性方面发挥更大作用。
研报提示哪些风险?
研报提示,随着AI系统复杂度提升,攻击面扩大带来的安全风险不容忽视。进化计算(EC)在提升AI系统可靠性和安全性方面具有潜力,但当前仍面临技术成熟度、应用复杂性和标准化不足等挑战。此外,AI系统的自进化能力可能被恶意利用,形成新的攻击路径。因此,在发展AI技术的过程中,需关注系统安全防护、攻击检测和防御机制建设,并加强相关技术的研发和标准化工作,以应对潜在风险。